[NdR] Curtis Yarvin Insieme al filosofo accelerazionista Nick Land, ha fondato alla fine degli anni 2000 il movimento filosofico anti-egualitario e anti-democratico noto come Illuminismo Oscuro o Movimento neoreazionario (NRx). Dall’inizio degli anni 2020, Yarvin e le sue idee hanno avuto una crescente influenza sull’ideologia della destra americana, anche su figure di rilievo come il vicepresidente JD Vance e l’imprenditore e grande donatore repubblicano Peter Thiel.
Di Curtis Yarvin
L’apocalisse dell’IA è una sciocchezza. L’IA in sé, tuttavia, non lo è.
Ad un livello generale, il governo degli Stati Uniti (USG) dovrebbe rispondere all’IA abbandonando la sua finta e insensata ideologia da gioco di ruolo (LARP) del XVIII secolo con cappello e moschetto e tutte le scartoffie che ne conseguono, decidendo che oggi è il primo giorno del resto della sua vita e assumendo un buon re. Se questo compito ci sembra troppo arduo, non saprei. Provare con un’agenzia di ricerca per CEO?
Poiché, a causa delle molte trappole e insidie di Satana, questo non sta per accadere, limitiamoci a descrivere come un CEO nazionale risponderebbe alla crisi dell’IA (perché è una crisi!) in questo momento.
L’IA è uno strumento. Non è magia. L’IA non agisce. Sono gli esseri umani ad agire, con il potere dei nostri strumenti. Il potere di questo strumento non ha nemmeno creato nuovi rischi. Ha reso inaccettabilmente urgenti vecchi rischi, che avremmo dovuto affrontare molto tempo fa.
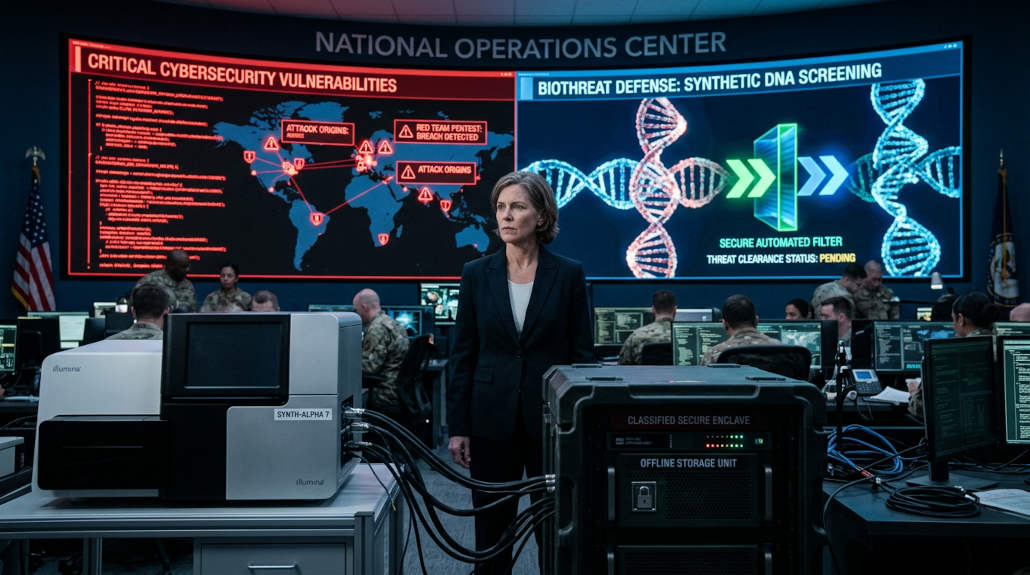
Il primo rischio è la sicurezza informatica. L’USG dovrebbe collaborare con i laboratori di frontiera e i principali repository open source per categorizzare ogni progetto significativo in base al rischio. I progetti con rischi di sicurezza (linguaggi non sicuri, ambient authority, ecc.) dovrebbero avere una valutazione “red-team”. Chiunque utilizzi il progetto deve poter vedere quando, come e da chi è stato sottoposto a penetration test. L’USG dovrebbe identificare le codebase ad alto rischio e organizzare i test in prima persona, idealmente con modelli di frontiera in versione preliminare.
Parallelamente, la SEC dovrebbe richiedere un audit sulla sicurezza del software nei bilanci di ogni società quotata. Tutto il software interno esposto al pubblico, e tutte le dipendenze open source, devono essere sottoposti a pen test, altrimenti l’azienda presenta rischi informatici inaccettabili e non deve superare l’audit. Per garantire la sicurezza nazionale, tutto questo lavoro deve essere svolto da cittadini statunitensi e/o da laboratori di IA statunitensi.
Il secondo rischio è la biosicurezza. L’USG deve istituire e mantenere un filtro di biosicurezza che ogni sintesi di DNA deve superare. Non si limita a “fare un grep per il vaiolo”, ma trova qualsiasi cosa assomigli a un motivo virale. Il filtro è automatizzato e viene eseguito in meno di un minuto, in un’enclave sicura che non salva né esporta dati. Non è open source.
Tutti i laboratori di sintesi del DNA devono eseguire questo filtro. Tutte le nuove macchine per la sintesi da banco devono connettersi ad esso da remoto tramite Internet. Tutti i vecchi sintetizzatori di DNA da banco devono essere ritirati per essere aggiornati o sostituiti entro i prossimi sei mesi, dopodiché diventerà illegale possederli. Ai governi stranieri non bisogna dare alcuna buona ragione per non conformarsi a queste misure, o almeno per non crearne di proprie.
È finita. Questo è tutto. Questo è il promemoria. Tornate pure alle vostre folli fantasie sui golem.
Dello stesso autore: La via per la grande politica